检查百度网盘安装包数字签名时,先确认本地文件与下载说明指向同一平台、版本和文件名,再查看签名者及系统验证状态。Windows 可从文件属性查看签名,也可用 PowerShell 查询;Mac 可用终端中的 codesign 查看已经挂载的应用包。签名显示有效,不等于文件绝对安全,也不能单独证明下载来源。
本文是 baiduwangpan.cc 的独立使用指南,并非百度官方支持页面。若要核对下载入口本身,请参阅百度网盘官方来源核对说明。移动设备用户也应留意:以下步骤只适用于 Windows 和 macOS 桌面安装文件,不适用于安卓或 iOS 应用。
开始前:确认文件和对照信息
先找到实际下载到电脑的安装文件。桌面快捷方式、网页链接、压缩包中的说明文档,以及已经安装的程序图标,都不是要检查的安装包。Windows 安装文件常见后缀为 .exe 或 .msi;Mac 常见对象是 .dmg 磁盘映像,以及其中的 .app 应用包。扩展名只能帮助辨认文件类型,不能证明文件真实或可信。
在本页查看与设备相符的Windows 版下载入口及来源说明或Mac 版下载入口及来源说明,记录页面实际列出的产品名、平台、版本和文件名。也要留意说明是否列出签名者或 SHA-256 校验值。页面没有公布的项目应记为“未提供”,不要根据产品名称猜测签名身份,也不要拿其他版本的值代替。
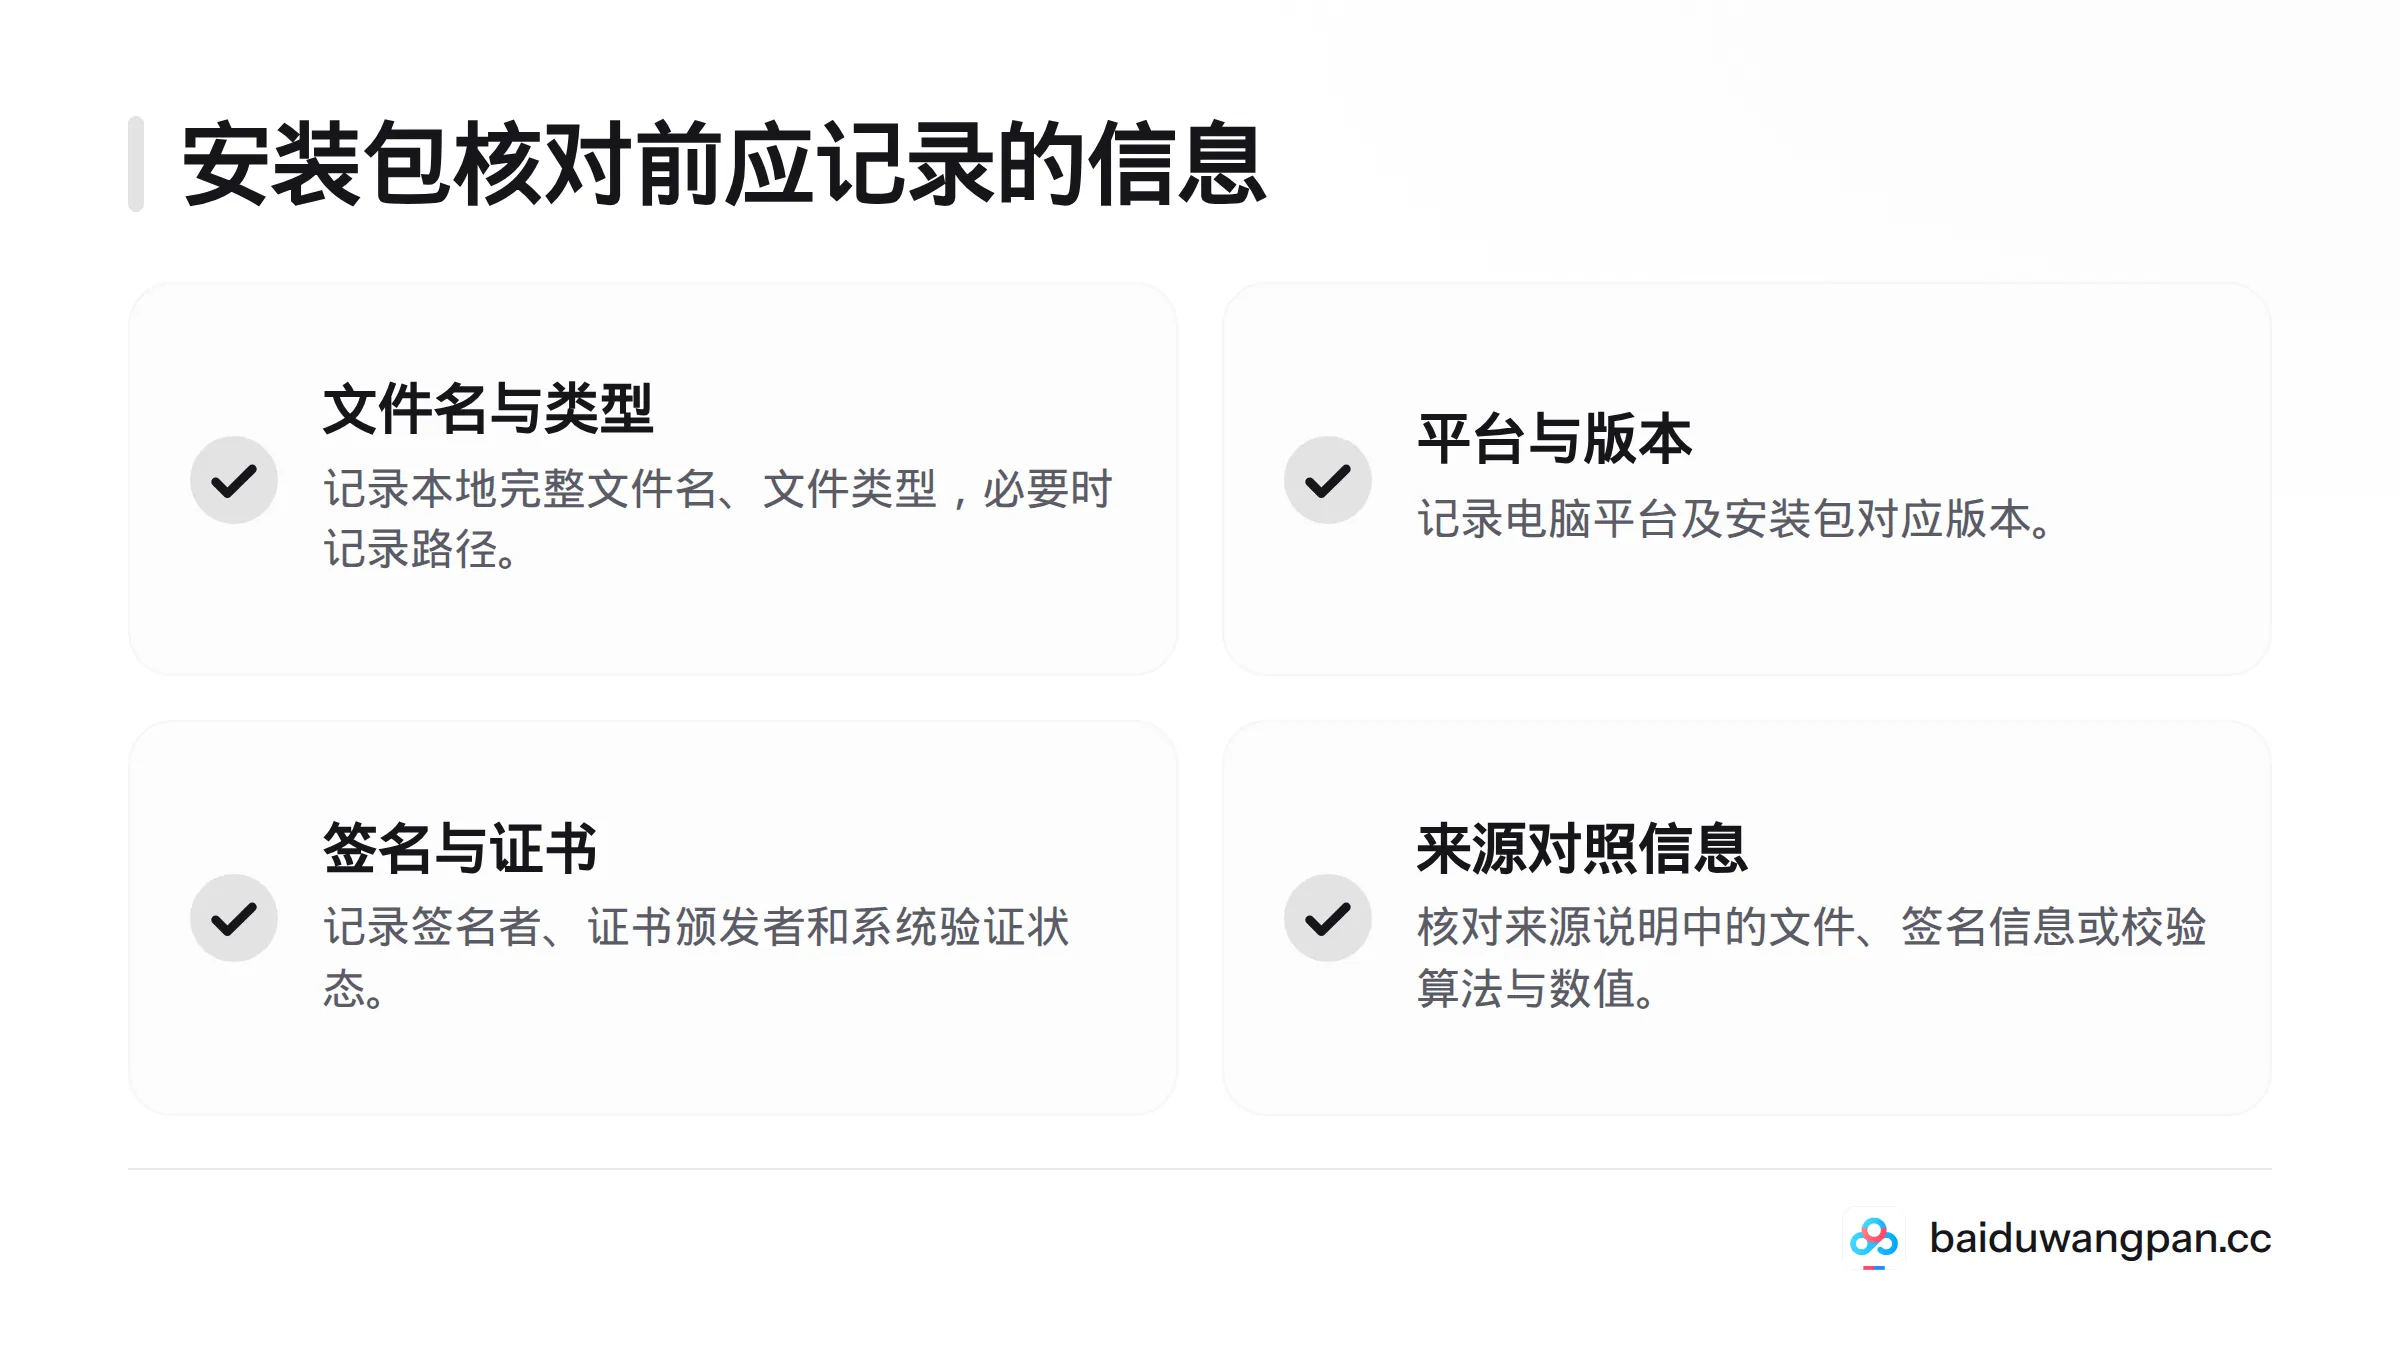
建议检查时记下以下信息:
- 本地完整文件名、文件类型,必要时记下文件路径。
- 电脑平台,以及安装包对应的版本。
- 签名者名称、证书颁发者和系统给出的验证状态;Mac 还应记下签名标识和验证结果。
- 来源说明是否列出同一文件、签名信息或校验算法与数值。
- 如果页面提供 SHA-256 值,确认它对应当前文件,而非其他版本或平台的安装包。
数字代码签名可用于核对发布者签署的信息,以及签名所保护的文件内容是否保持一致。它不同于给 PDF 添加的电子签名。文件哈希是按算法计算出的摘要,常用于比较文件内容;它本身不说明是谁发布了文件。三种概念的用途不同,不能把 PDF 签署、程序代码签名和下载来源当成同一项检查。
微软的数字签名与驱动程序安装说明讨论的是 Windows 驱动程序签名规则,不是对某个百度网盘安装包身份的确认。查看技术说明时要看清其适用对象,不能把针对驱动程序的要求直接套用到普通安装程序。
Windows:查看 exe 文件数字签名
Windows 文件属性是查看 exe 文件数字签名的直观入口。不同系统版本和文件类型的界面可能略有差别。若找不到签名选项卡,先确认选中的是实际安装文件,再确认该文件是否包含系统可识别的签名信息。
- 在文件资源管理器中找到刚下载的安装包。若不清楚文件保存在哪里,可从浏览器的下载记录打开文件所在文件夹,也可参考查找安装文件路径的方法。不要只对桌面快捷方式点右键。
- 右键单击安装文件,选择“属性”。核对窗口显示的文件名、类型和位置,确保它们与准备记录的信息一致。
- 查看窗口上方是否有“数字签名”选项卡。若有,选中列表中的签名,再点“详细信息”或相近按钮查看签名状态。随后打开证书信息,核对证书持有人、颁发者和有效期。
- 将签名者名称、文件名、平台和状态与本页来源说明逐项比对。若无法对应,先确认两边描述的是同一版本,不要因为程序名称相似就判定通过。
签名选项卡通常用于查看系统能够识别的嵌入式签名,但并非所有文件类型都会显示这一选项卡。安装包、压缩文件、损坏文件和未签名文件可能呈现不同界面。属性窗口没有签名选项卡,只能说明当前选中的对象没有显示可查看的签名入口;不能据此直接判定文件有恶意代码,也不能反过来认定它安全。
读懂签名者、证书和验证状态
签名者名称是签名记录显示的发布者名称;证书颁发者是签发该数字证书的机构,两者不是同一个字段。证书有效期描述证书的时间范围,签名验证状态则是系统对签名及证书链检查后的结果。
证书链指从终端证书到受信任根证书逐级建立的信任关系。电脑离线、无法查询证书撤销状态,或系统信任设置异常,都可能影响状态判断。遇到验证失败或状态不明时,应记录系统显示的具体信息,不要把原因直接归结为文件损坏,也不要仅凭一次输出断定文件安全。
若要从命令行读取 Authenticode 签名,可在 PowerShell 中运行:
Get-AuthenticodeSignature -FilePath "C:\路径\安装包.exe" | Format-List Status,StatusMessage,SignerCertificate
将示例路径换成实际文件路径。Status 表示 PowerShell 返回的签名状态,StatusMessage 提供相关说明,SignerCertificate 显示证书对象信息。若结果为空,或状态不是有效,不要只凭这一行输出推断原因;回到属性窗口检查文件类型、路径和网络状态。命令输出不能代替来源核实,也不表示本文已经检查过你电脑上的文件。
| 界面现象 | 可以确认什么 | 接下来核对什么 |
|---|---|---|
| 显示签名有效 | 当前系统对所选签名给出了有效状态 | 比对签名者、文件版本和来源说明;有效状态不代表软件没有恶意代码 |
| 没有数字签名选项卡 | 属性窗口没有显示可查看的签名入口 | 确认选中的是安装文件并检查文件类型;不要据此判断恶意或安全 |
| 验证失败或状态不明 | 本次系统检查未确认签名有效 | 核对路径、文件完整性和证书状态;必要时从已记录的入口重新取得文件 |
| 签名者与来源说明不一致 | 两处信息存在差异 | 暂停后续操作,核对版本、平台和文件名,不要忽略差异 |
Mac:检查已挂载应用的代码签名
Mac 上要分清 .dmg 磁盘映像和 .app 应用包。下面的 codesign 用法针对应用包的代码签名信息,不等于对所有 DMG 文件做了同一种验证。先打开磁盘映像,在访达中找到其中的应用,再把正确的应用路径交给命令。
Apple 的代码签名服务文档介绍了相关机制;代码签名指南也说明了签名身份和代码完整性等概念。
- 在访达中确认应用包的位置。若应用仍位于已经打开的磁盘映像中,先确认映像已挂载;不要把
.dmg文件路径当成.app应用路径。 - 打开“应用程序 – 实用工具 – 终端”,输入
codesign -dv --verbose=4,并在命令末尾留一个空格。 - 从访达把目标
.app拖到终端窗口,系统会填入实际路径。检查空格和引号后按回车。也可以手动输入完整路径,但要正确处理路径中的空格。 - 查看终端输出。
Identifier是签名标识;Authority通常列出签名证书链中的名称;若出现TeamIdentifier,它表示团队标识字段。字段是否出现取决于签名方式,不能因为某个字段缺失,就自行推断发布者身份。
例如,路径可写成 /Applications/应用名称.app,命令如下:
codesign -dv --verbose=4 "/Applications/应用名称.app"
这是命令格式示例,不是对某个百度网盘版本的实测结果,也没有预设实际签名者名称。请用电脑上的真实路径替换示例。终端工具只会显示命令请求的签名信息,不能替代来源说明核对。
如需验证应用包的代码签名,可运行:
codesign --verify --deep --strict --verbose=2 "/Applications/应用名称.app"
该命令检查指定应用的代码签名。应结合系统版本、目标文件和 Apple 文档解读终端结果。不要对 DMG 路径运行应用包检查后,就声称磁盘映像已经按同样方式验证。若手头只有 DMG,先区分映像文件和映像内的应用:它们是两个不同对象。
代码签名检查也不同于 Gatekeeper 的判断。Apple 的Gatekeeper 与运行时保护说明介绍了 macOS 对网络下载软件的检查。codesign 显示或验证代码签名信息;Gatekeeper 会结合 macOS 安全策略评估软件。两者有关联,但不是同一判断,也不能互相替代。
对照来源说明和 SHA-256 值
看到签名信息后,不要只盯着“有效”两个字。逐项确认安装包平台、文件名、版本、签名者、证书状态,以及来源说明是否列出相同信息。只有来源说明明确给出 SHA-256 算法和对应数值时,才适合比较校验值。
Windows 可在 PowerShell 中计算文件摘要:
Get-FileHash -Algorithm SHA256 -LiteralPath "C:\路径\安装包.exe"
命令返回的 Hash 值应与来源说明提供的 SHA-256 值逐字符比较。十六进制字母大小写不影响数值,但任何字符缺失或不同,都代表两边不一致。摘要相同表示两份文件在该算法下匹配;它不能单独证明发布者身份,也不能证明文件无害。若页面没有提供校验值,不要拿网上其他版本的数值来套用。
| 核对项目 | 信息一致时 | 信息不一致时 |
|---|---|---|
| 平台与文件类型 | 页面说明和本地对象对应 | 检查是否拿错 Windows 或 Mac 文件 |
| 文件名与版本 | 本地文件与来源说明相符 | 重新确认版本,不要因名称相似就放行 |
| 签名者与证书状态 | 可依据页面明确列出的信息继续比对 | 记录差异并暂停判断,不要猜测身份 |
| SHA-256 校验值 | 文件摘要与页面数值相同 | 确认算法、完整文件和页面版本;仍不相同就停止使用该文件 |
如果来源说明只给出下载入口,没有签名者或哈希值,你仍可查看系统显示的签名状态,但无法用缺失的对照信息确认它是否符合某个发布者声明。需要判断下载入口时,请转到来源核对专题;本指南不替代完整的网站来源辨别。
无签名或验证异常时的处理方法
先确认检查对象,再按现象排查。压缩包的签名信息不等于包内程序的签名;快捷方式也不是安装包。Mac 命令若指向错误路径,可能根本没有检查目标应用。文件被移动、映像尚未挂载,或系统无法联网查询证书状态,也会让检查无法按预期完成。排查的目标是弄清“检查了什么”和“系统报告了什么”,不是绕过系统警告。
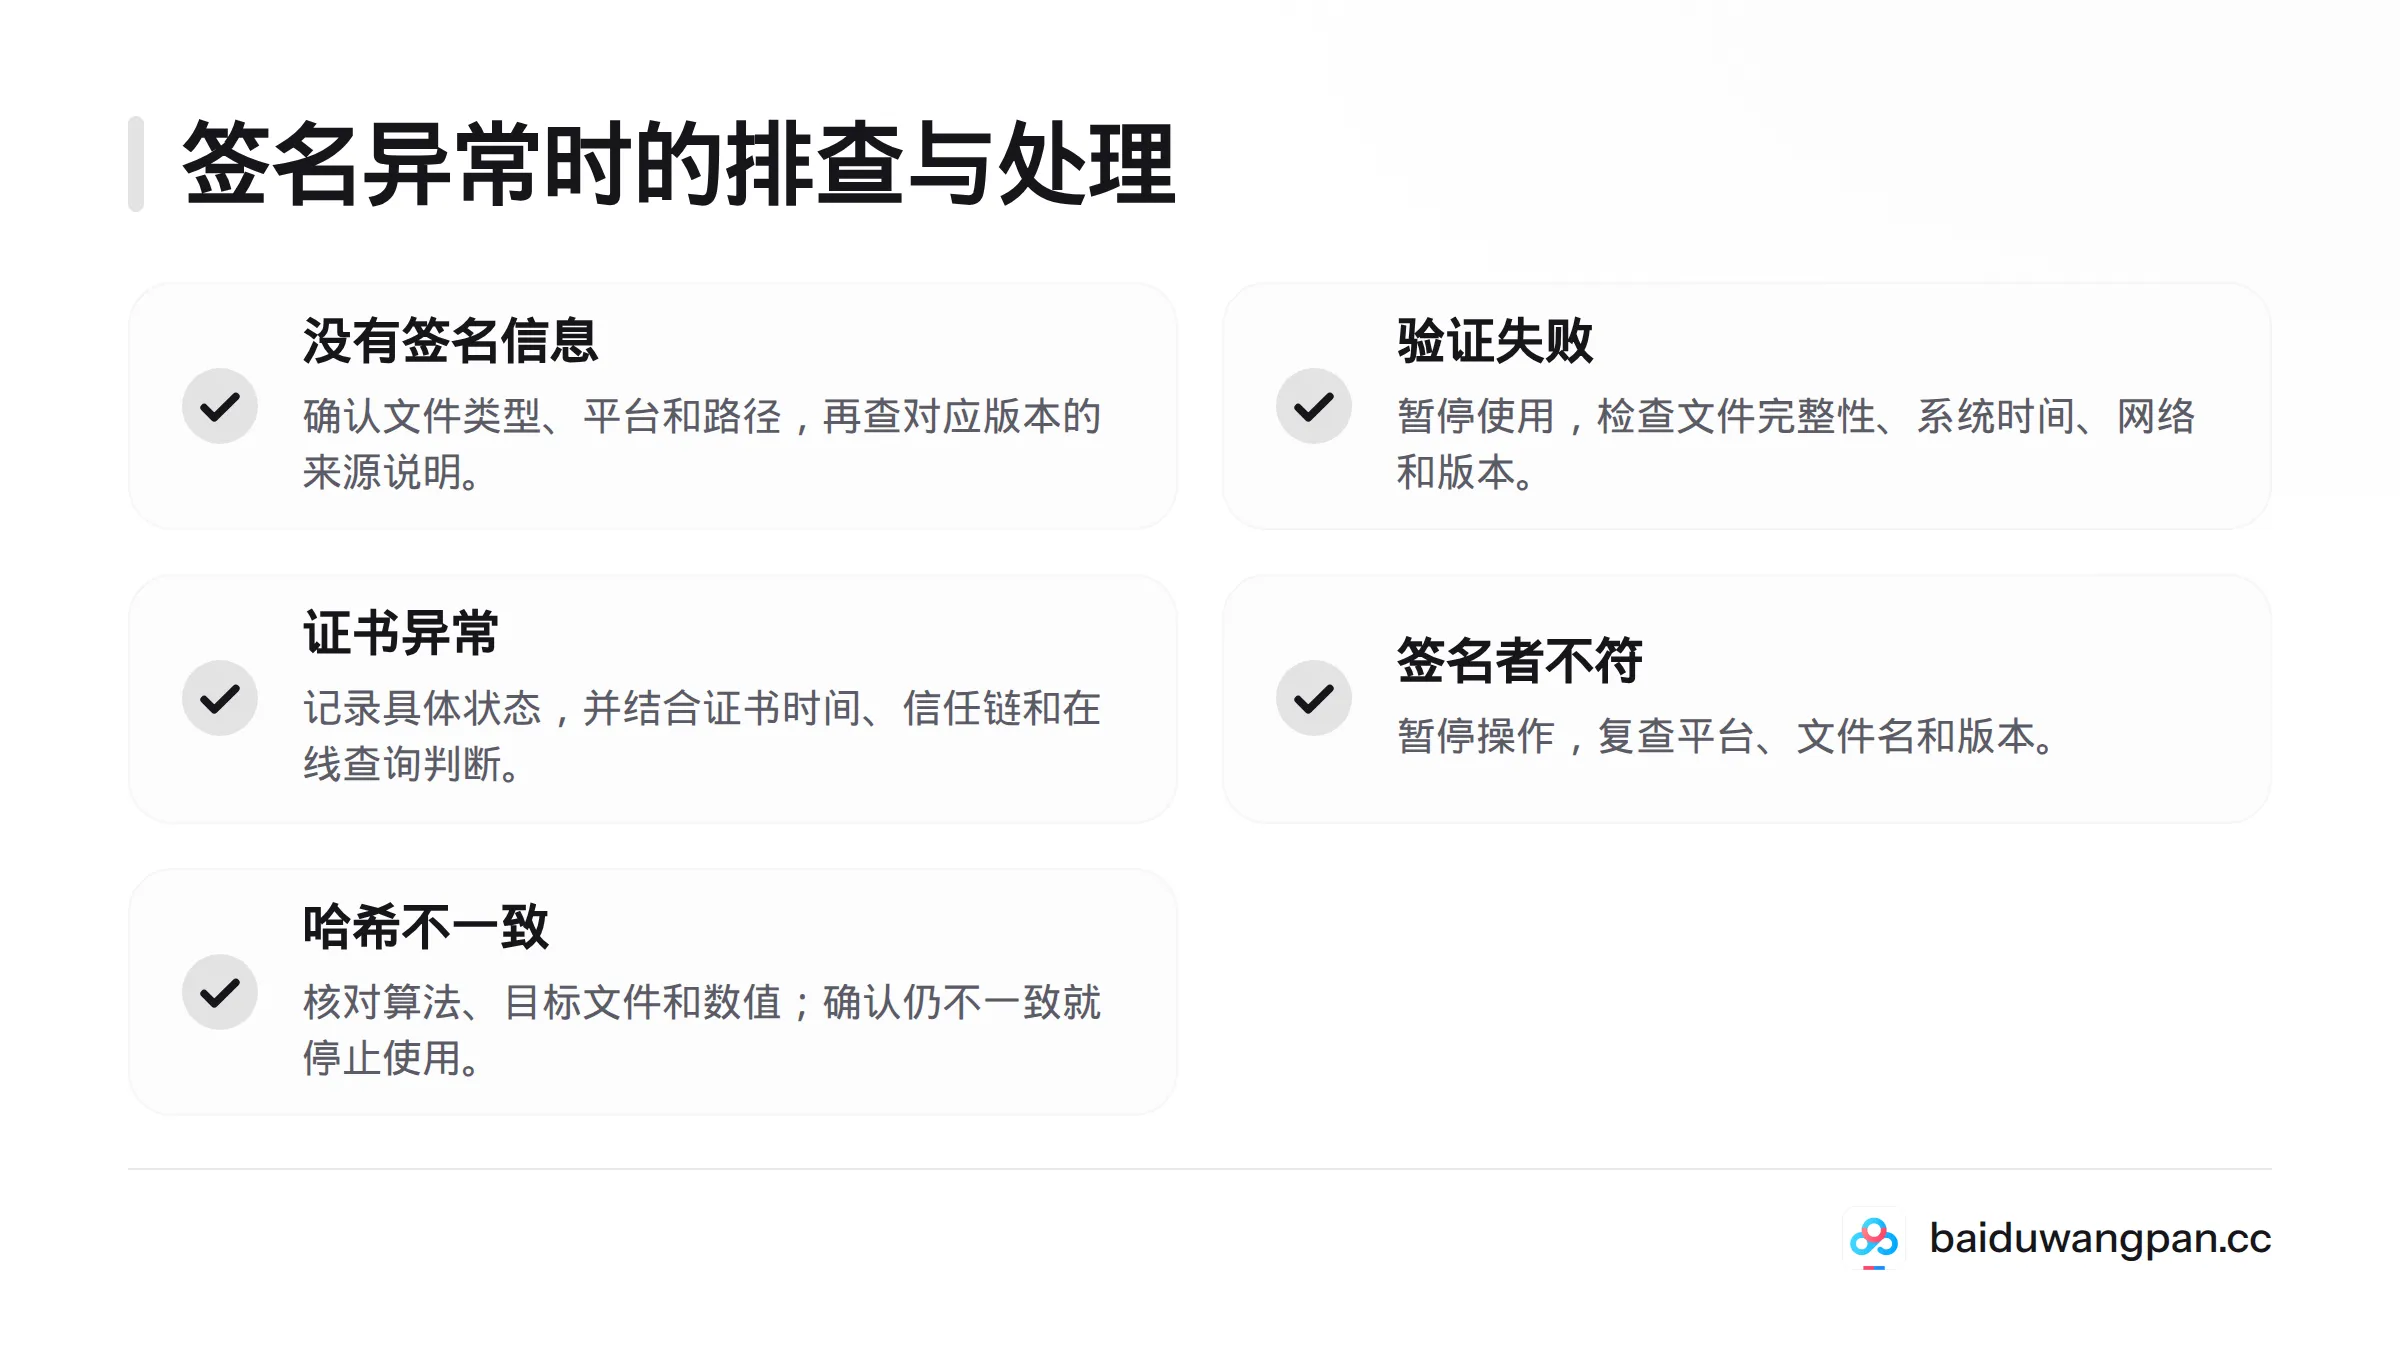
- **没有签名信息:**确认文件类型、平台和目标路径,再查看该版本的来源说明。缺少签名不能单独证明文件有恶意,也不能作为可信依据。
- **签名验证失败:**暂停使用该文件,确认文件是否完整、系统时间和网络是否正常,并核对文件是否对应页面所述版本。不要关闭系统保护或绕过警告继续操作。
- **证书过期或信任链无法建立:**记录系统显示的具体状态。证书时间、信任链和在线查询情况都可能影响判断;证据不足时,不要断言文件损坏或安全。
- **签名者与来源说明不符:**暂停后续操作,复查平台、文件名和版本。若页面没有公布签名者,应说明“来源说明未提供对照信息”,不要自行补全身份。
- **哈希不相同:**检查是否使用同一算法、是否计算了正确文件的完整内容,以及数值是否复制完整。确认仍不一致,就不要把该文件视为符合页面说明。
签名有效只表示系统对特定文件的签名给出了相应验证结果。它不能证明下载一定来自百度官方、程序没有恶意代码,或安装绝对安全。代码签名检查与恶意软件检测的目标不同。遇到无法确认的状态,保留错误信息并返回对应版本的来源说明,不要把“不确定”写成“已通过”。
常见问题
Windows 找不到“数字签名”选项卡怎么办?
先确认选中的是实际 .exe 或 .msi 安装文件,而非快捷方式、压缩包或网页文件。不同文件类型和签名方式会显示不同的属性界面。没有选项卡不等于文件恶意,也不等于文件可信。
Mac 的检查命令应该指向 DMG 还是已挂载应用?
本文的 codesign 命令针对 .app 应用包。DMG 是磁盘映像,先挂载后确认其中应用的路径;不要把应用包检查说成映像文件检查。
签名有效能证明文件来自百度官方吗?
不能。只有把系统显示的签名身份与可信来源说明中明确列出的身份、版本和文件信息对应起来,才能做有限核对。如果页面没有提供这些对照信息,就无法仅凭签名状态确认来源。
核对完成后,如需继续查看相应平台的安装步骤,可参阅Windows 安装指南或Mac 安装指南,也可从百度网盘使用与下载指南首页进入相关专题。安装说明与签名核验是不同任务,本页不把签名检查结果当作安装许可。
资料来源
Related: 百度网盘安装与更新专题